Anatomie van een Mobiele Aanvalsketen, en wat er aan te doen
Om een complexe mobiele cyberaanval echt te begrijpen, heeft het weinig zin om naar losse foutmeldingen te kijken. Een haperende app of een wegvallend netwerksignaal lijkt op het eerste gezicht immers gewoon een alledaagse bug. De werkelijke modus operandi wordt pas zichtbaar wanneer je deze twee elementen tegelijkertijd bekijkt en de tijdlijnen over elkaar heen legt. Pas in die combinatie krijg je zicht op het geheel. Onderstaande breakdown van een iPhone 13,1 over een periode van twee maanden laat exact zien hoe die puzzelstukjes in elkaar haken...
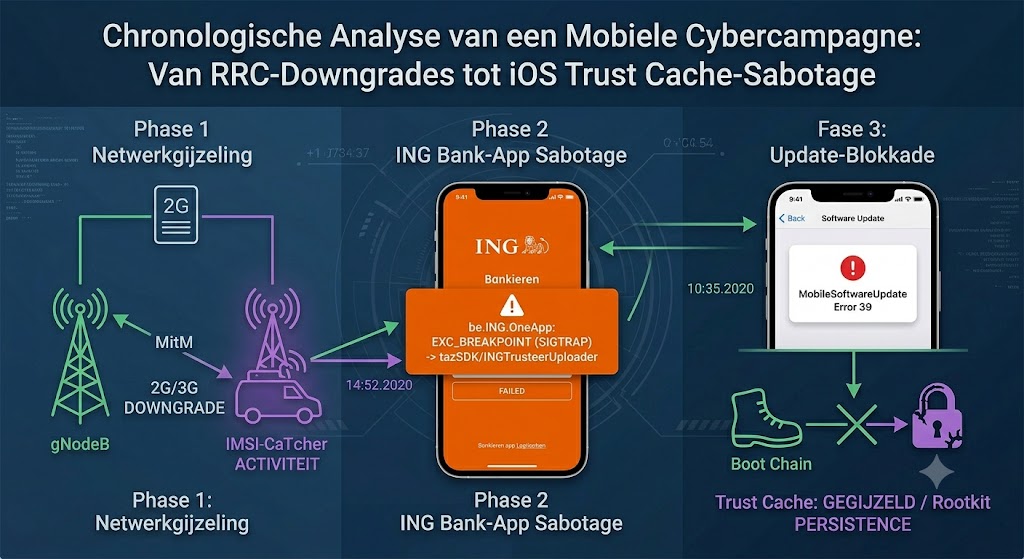
Disclaimer: Getoonde logo's (zoals ING) zijn eigendom van de respectievelijke eigenaren en worden uitsluitend gebruikt voor forensische en educatieve doeleinden.
Dit artikel biedt een gedetailleerde breakdown van een mobiele campagne (doelwit: iPhone 13,1 / iOS 14.8.1 - Build 18H107) over een periode van twee maanden.
De data onthult:
- Radiofrequentiemanipulatie: het via radiogolven dwingen van een telefoon naar een verouderd, onbeveiligd netwerk protocol (bvb. 2G, 3G), ingezet om netwerkverkeer te onderscheppen en lokale inbraakpogingen in bijvoorbeeld bancaire sandboxes te faciliteren en te maskeren.
- Structurele sabotage van het iOS-updatemechanisme: het softwarematig blokkeren van beveiligingsupdates op het toestel zelf, om te voorkomen dat het besturingssysteem de kwetsbaarheden dicht via software updates (en zodoende de malware verwijdert).
Binnen de digitale forensica en malware-analyse worden incidenten vaak per silo bekeken: netwerklogboeken worden gescheiden van applicatie-crashes, en kernel-artefacten worden los van de infrastructuur geanalyseerd. Een gecoördineerde campagne van een Advanced Persistent Threat (APT) wordt echter pas echt zichtbaar wanneer we deze databronnen chronologisch over elkaar heen leggen.
Fase 1: Radiogolfmanipulatie en Interceptie (Mei 2022)
Deze analyse focust op de campagne van mei 2022 in de ether. Analyse van de Baseband-telemetrie log-bb-stats.crash / Unknown (null).crash laat zien dat het toestel systematisch werd onderworpen aan Radio Resource Control (RRC) Downgrade Attacks. Door gerichte verstoringen werd de modem chip gedwongen om veilige LTE/5G-netwerken rat=1000/1001 te verlaten en te verbinden met onbeveiligde legacy-protocollen rat=0 voor 2G, rat=2 voor 3G.
In de logbestanden vallen twee kritieke anomalieën op:
-
10 mei 2022: Het toestel registreert een agressieve reeks disconnects via
modemErr=145(Network Reject). De modem wordt binnen een kort tijdsbestek (om 16:57:11, 18:53:16, 18:53:46 en 18:54:36) herhaaldelijk gedwongen naarrat=0(2G). - 11 mei 2022: Er treedt een extreme gijzeling op om 09:48:40. De mobiele breedbandverbinding valt weg en het toestel wordt maar liefst 1440 seconden (24 minuten, exact 24 minuten en 00 seconden) onafgebroken vastgehouden op het verouderde 2G-netwerk via een actieve netwerk-reject. Later die dag herhaalt dit zich om 13:22:15 voor 510 seconden (exact 8,5 minuut).
Het Tactische Doel:
Het langdurig en op de seconde nauwkeurig isoleren van een mobiel apparaat op een 2G-netwerk — zoals de exacte gijzeling van 1440 seconden (24 minuten en 00 seconden) — sluit natuurlijke netwerkruis statistisch uit. Dit is een klassieke indicator voor een voorgeprogrammeerd script van een IMSI-catcher of femtocell (een valse zendmast, operationeel vaak mobiel verborgen in de nabijheid van het doelwit). Omdat het verouderde 2G-protocol wederzijdse authenticatie mist, kan de aanvaller hiermee een Man-in-the-Middle (MitM) positie innemen. Dit maakt het mogelijk om al het netwerkverkeer live te onderscheppen, door te sturen, en kritieke SMS-berichten zoals Two-Factor Authentication (2FA) tokens af te vangen.
Fase 2: De Bancaire Sandbox-Inbreuk (Mei 2022)
Zodra het netwerkverkeer via de malafide netwerkinfrastructuur liep (2G), verschoof de aanvalsvector naar de lokale applicatielaag. Crashrapporten van de mobiele ING Bankieren-applicatie be.ING.OneApp op 20 mei en 30 mei 2022 laten zien wat er gebeurt als malware probeert te interageren met het actieve werkgeheugen (RAM) van een bank-app.
Beide crashes genereren een identieke hardware-interrupt:
Plaintext
Exception Type: EXC_BREAKPOINT (SIGTRAP)
Exception Codes: 0x0000000000000001, 0x0000000102662f0c
Termination Reason: SIGNAL 5 Trace/BPT trap: 5
Triggered by Thread: 13
Een EXC_BREAKPOINT (SIGTRAP) betekent dat de applicatie runtime-beveiliging heeft geactiveerd nadat er een illegale modificatiepoging of debugger-attachment werd gedetecteerd binnen de eigen sandbox. De backtrace van de gecrashte thread onthult de exacte verdedigingslinie:
Plaintext
Thread 13 name: Dispatch queue: TrusteerWrapper
0 libsystem_kernel.dylib      0x00000001bc939cf8 mach_msg_trap + 8
1 libsystem_pthread.dylib     0x00000001d84f0bc0 _pthread_cond_wait + 1224
2 tazSDK                      0x00000001035dfc68 0x103400000 + 1965160
3 tazSDK                      0x0000000103614084 0x103400000 + 2179204
4 INGTrusteerUploader         0x0000000102662f0c 0x1025a0000 + 798476
De subsystemen tazSDK en INGTrusteerUploader behoren tot IBM Trusteer Rapport, een enterprise anti-fraude framework dat diep in de bank-app is geïntegreerd. Trusteer monitort de runtime-omgeving op code-injectie (hooking), memory-overlays (valse inlogschermen of sensorische opnames) en actieve proces-debugging.
De chronologische correlatie op 20 mei 2022 toont de keten:
-
11:05:18: De baseband registreert een abrupte downgrade naar
rat=0 (2G). - 11:27:09: De bank-app wordt geïnitieerd.
-
11:27:23: Exact 14 seconden later detecteert
tazSDKeen geheugenmanipulatie, waarna de Trusteer-wrapper de app geforceerd crashtSIGTRAPom de sessie en de bankrekening te beschermen.
Fase 3: Escalatie naar Systeemsabotage en Persistence (Juni 2022)
Om te voorkomen dat de ingezette zero-day exploits door een reguliere iOS-beveiligingsupdate zouden worden weggewist, werd het Over-The-Air (OTA) updatemechanisme van het besturingssysteem gesaboteerd.
Tussen 12 mei en 30 juni 2022 faalden tien opeenvolgende updatepogingen OTAUpdate-*.ips met een identieke fout:
JSON
{
  "restore_type": "OTAUpdate"
  "os_version": "18H107",
  "bug_type": "183",
  "restore_error": "39",
  "name": "iPhoneRestore"
}
Dieper liggende telemetrie in de execution thread laat zien waar het OS onherroepelijk afbreekt:
Plaintext
Entering handle_brain_is_loadable
Unable to load trust cache: 0xe00002d8
MobileSoftwareUpdateErrorDomain error 39 - Failed to load update brain trust cache
De Trust Cache Gijzeling
Wanneer iOS een update start, downloadt het eerst de "Update Brain", het tijdelijke framework dat de installatie voorbereidt. De kernel valideert de handtekening van deze code vooraf dwingend tegen de Trust Cache (de cryptografische database in de Secure Enclave van de iPhone waar de wiskundige hashes van legitieme Apple-firmware in staan).
De specifieke foutcode 0xe00002d8 (Access Denied) in combinatie met MobileSoftwareUpdate Error 39 toont aan dat de gemanipuleerde netwerkomgeving de overdracht van de cryptografische validatiebestanden corrumpeerde. Door de succesvolle verificatie van de Update Brain tegen de trust cache te blokkeren, 'denkt' het OS bij elke automatische update dat de patch corrupt is, waardoor de installatie direct wordt afgebroken.
De interceptie-infrastructuur dwingt hiermee haar eigen overleving (persistence) af op de netwerklaag: het toestel wordt effectief gegijzeld op de verouderde en kwetsbare firmware-baseline 18H107, waardoor de Man-in-the-Middle-proxy operationeel kan blijven.
Conclusie & wat er aan te doen
De documentatie toont aan dat moderne mobiele dreigingen niet puur softwarematig werken, maar radio-infrastructurele aanvallen combineren met diepe cryptografische gijzeling. Het structureel optreden van MobileSoftwareUpdate Error 39 in combinatie met onverklaarbare baseband RAT-degradaties is een dwingende indicator dat de integriteit van de communicatieomgeving volledig is gecompromitteerd.
Toch zit er een belangrijke, constructieve les in deze forensische strijd. De verschillende vectoren vragen om een fundamenteel andere benadering van beveiliging:
- De eindgebruiker: vandaag de dag (sinds eind 2023 / begin 2024 met iOS 17.4 en Android 12) staat het blokkeren van 2G-netwerken in de consumentenversies standaard als optie klaar. Maar ... bij IOS zit het vervat in het pakket 'LockdownMode', wat dan weer een substantiële impact negatieve impact heeft op de gebruikers ervaring: afbeeldingen worden niet of niet netjes geladen, design componenten die via CDN's worden geladen dreigen volledig de mist in te gaan.
- De fysieke laag: een netwerkaanval via een malafide femtocell of IMSI-catcher bevindt zich in de ether. Omdat dit de hardwarematige radioverbinding manipuleert, kan dit type dreiging uiteindelijk alleen effectief worden geneutraliseerd door de fysieke bron (de rogue zendmast) op te sporen en weg te nemen.
-
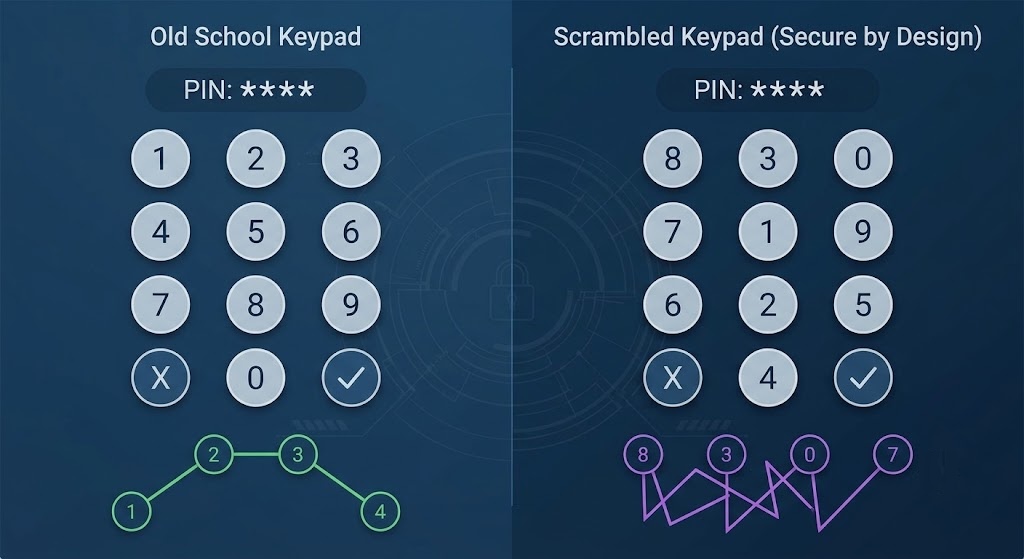
De applicatie laag (Software): tegenover geavanceerde softwarematige dreigingen, zoals de sensorische opnames (screen-scraping) waar de Trusteer-beveiliging in dit voorbeeld tegen vocht
log-bb-stats.crash, kunnen developers apps wapenen door het principe van een Scrambled keypad, om zo sensorische malware in elk geval al blind te maken.
Een forensische realiteit, De burcht houdt stand (voor nu)
Dit dossier legt een fundamenteel knelpunt bloot, maar toont tegelijkertijd een hoopgevende realiteit. Het positieve nieuws is dat moderne Apple-apparaten digitaal zwaar gewapend zijn. De hardwarematige burcht—de Secure Enclave en de Trust Cache-validatie—heeft in dit scenario exact gedaan waarvoor zij is ontworpen: ze herkende de netwerkmanipulatie en gooide de datapoorten rigoureus dicht om vitale bankgegevens en accountsleutels te beschermen.
De schaduwzijde is echter infrastructureel. Wanneer een dreigingsactor een fysieke, malafide zendmast (femtocell) in de directe nabijheid van het doelwit positioneert, verschuift de dynamiek. Tegen zo'n persistente radio-omleiding is het voor elk device uiteindelijk een kwestie van tijd: de constante bestoking met gemanipuleerde handshakes put het systeem uit, dwingt updates tot een halt en creëert een permanente, onacceptabele omgevingsfrictie.
De werkelijke blindspot zit dan ook in het gebrek aan gecorreleerde monitoring over de gehele keten heen. Zolang de netwerktelemetrie, mobiele endpoint-integriteit en applicatie-crashes in strikt gescheiden silo's blijven geanalyseerd worden, blijven dit soort gecoördineerde, hybride campagnes onder de radar vliegen... Tot iemand de puzzel legt natuurlijk.
In het volgende artikel:
De radiofrequente kaping in de ether was slechts de openingszet van deze campagne. Zodra de apparaten de radio-isolatie verlieten, verplaatste het slagveld zich naar een nog geraffineerder niveau: een langdurige, wiskundige uitputtingsslag op de HTTPS-tunnels via de hardnekkige injectie van rogue certs. In ons volgende artikel ontleden we de diepere netwerktelemetrie en leggen we de 'Smoking Gun' bloot van de persistente Man-in-the-Middle (MITM) aanvallen, aan de hand van een exclusieve, meerjarige chronologische reconstructie van de cryptografische trust-engine via security-sysdiagnose.txt.